Onde um ataque encontra sua aplicação: entendendo a fronteira do navegador
Antes de pensar em técnicas de ataque, equipes precisam entender o que qualquer visitante legítimo já consegue observar. O navegador é uma janela para a interface, para as requisições necessárias e para todo código enviado ao cliente — mas não deveria ser uma fonte de confiança.
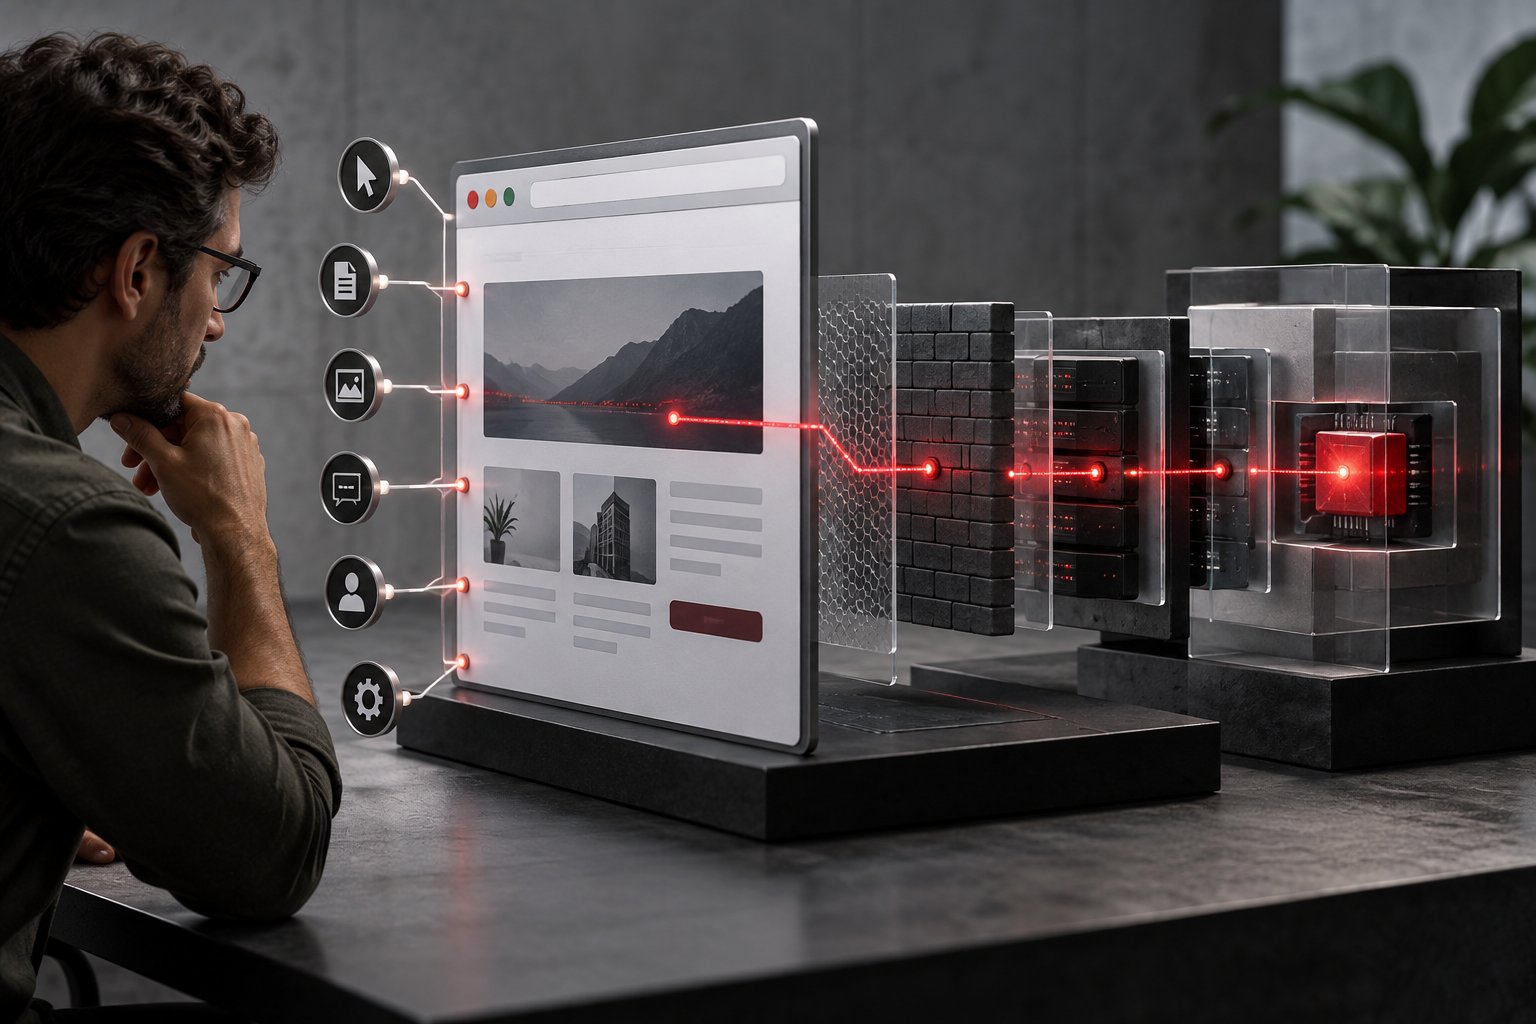
6 pontos
Entradas, headers, sessão, código cliente, dependências e APIs formam uma visão prática da fronteira pública.
O navegador está fora da zona de confiança
A interface executa no dispositivo do usuário. Isso significa que valores, estados visuais e decisões presentes apenas no cliente podem ser observados ou alterados localmente. DevTools não cria essa realidade; apenas torna visível o que já foi entregue.
A arquitetura segura assume que toda requisição pode chegar fora da sequência esperada pela interface. O servidor confirma identidade, permissão, propriedade do recurso e validade da operação sem depender do comportamento da tela.
Ponto-chave: o objetivo não é eliminar toda incerteza, mas reduzir rapidamente as exposições que criam caminhos reais.
Entradas e headers contam histórias diferentes
Campos, rotas, parâmetros e uploads carregam dados que nasceram fora do controle da aplicação. Validar formato e regras no servidor protege o processamento; codificar a saída conforme o contexto protege a forma como esses dados voltam a ser exibidos.
Headers funcionam como políticas entregues junto da resposta. Eles orientam transporte, incorporação, execução de conteúdo e comportamento de sessão. A ausência ou inconsistência não prova uma invasão, mas revela uma defesa que merece revisão.
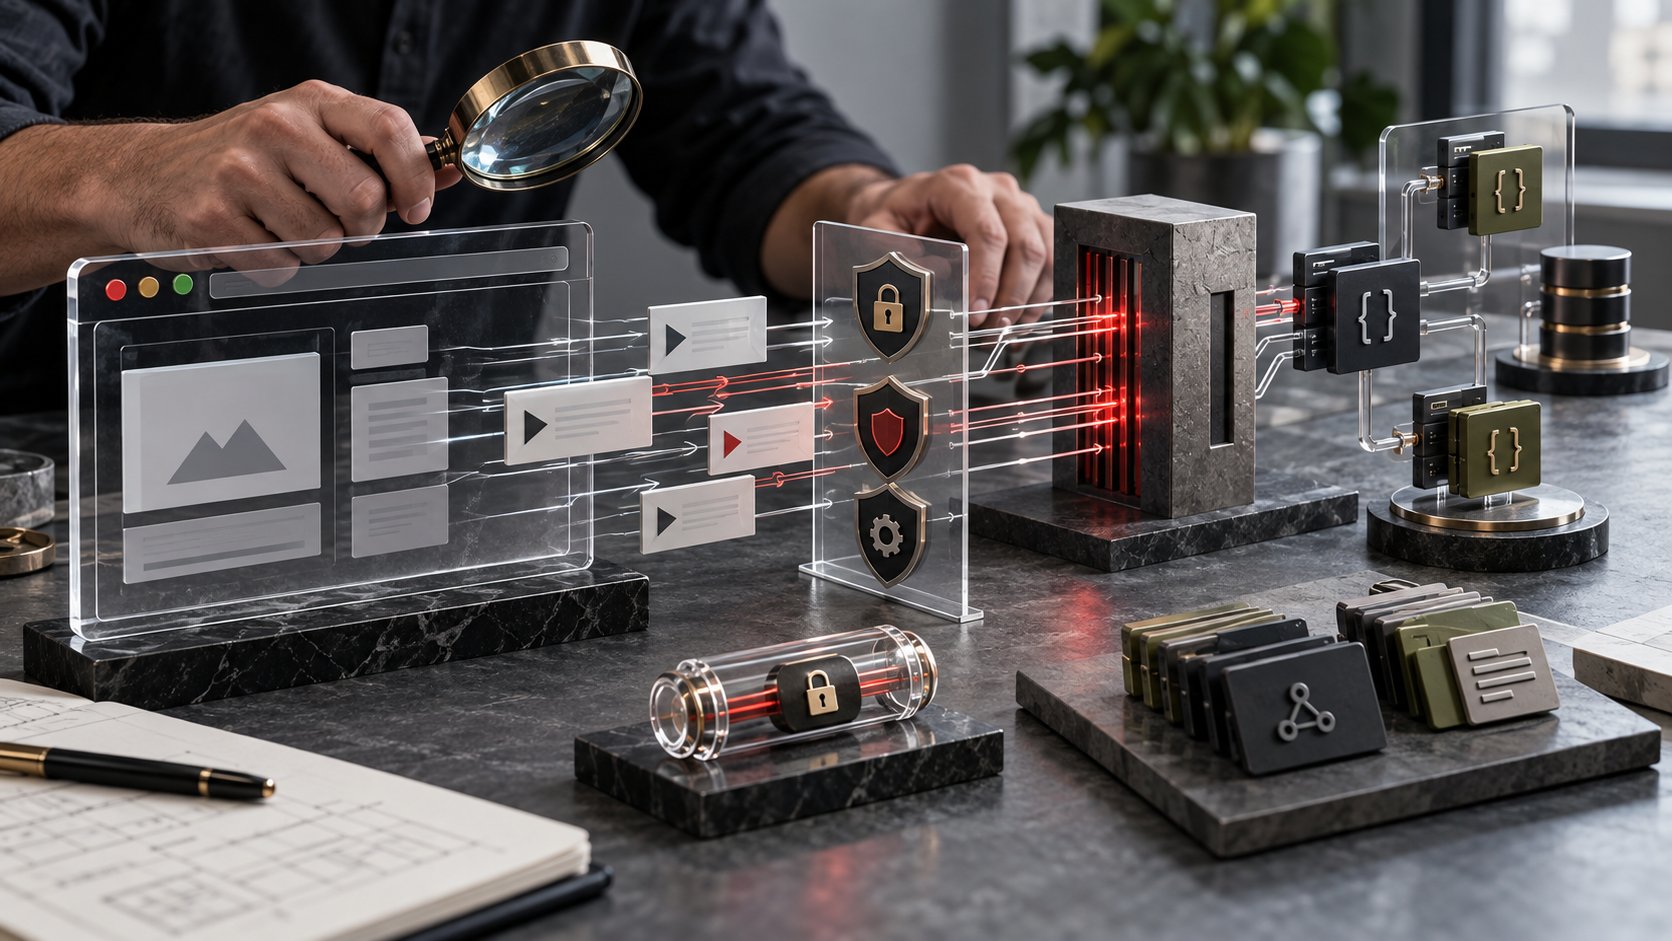
DevTools revela arquitetura, não segredos aceitáveis
Arquivos JavaScript, mapas de rotas, chamadas de API e dados de configuração enviados ao cliente podem ser inspecionados. Ofuscação pode dificultar leitura casual, mas não transforma informação pública em segredo.
Chaves privilegiadas, regras exclusivas de autorização e credenciais nunca devem depender de estarem escondidas no bundle. O cliente pede; o servidor decide com base em contexto confiável.
Sessão, APIs e dependências ampliam a fronteira
A sessão liga o navegador a uma identidade. Seus atributos, duração e renovação precisam limitar exposição sem destruir a experiência. Operações sensíveis podem exigir contexto adicional e nova confirmação.
APIs devem autorizar ações e objetos individualmente, enquanto dependências e scripts externos exigem inventário e revisão contínua. A defesa melhora quando cada fronteira possui responsável, telemetria e um padrão mínimo verificável.
Mapa defensivo do navegador
O atacante enxerga a fronteira pública. Sua arquitetura precisa enxergar além dela.
Selecione um ponto para entender o que fica observável e onde a defesa deve responder — sem técnicas ou instruções de exploração.
Decisão defensiva
Validar no servidor e codificar a saída conforme o contexto.
Segurança madura não produz apenas alertas. Produz clareza para decidir.
Leve com você
Resumo prático
Considere o navegador uma fronteira pública
Valide regras e autorização no servidor
Trate tudo enviado ao cliente como observável
Atribua controles e telemetria a cada ponto de entrada