Como priorizar um backlog de vulnerabilidades sem paralisar o produto
Quando tudo é crítico, nada é realmente prioritário. Um backlog saudável separa possibilidade teórica de risco acionável e transforma correção em fluxo previsível.
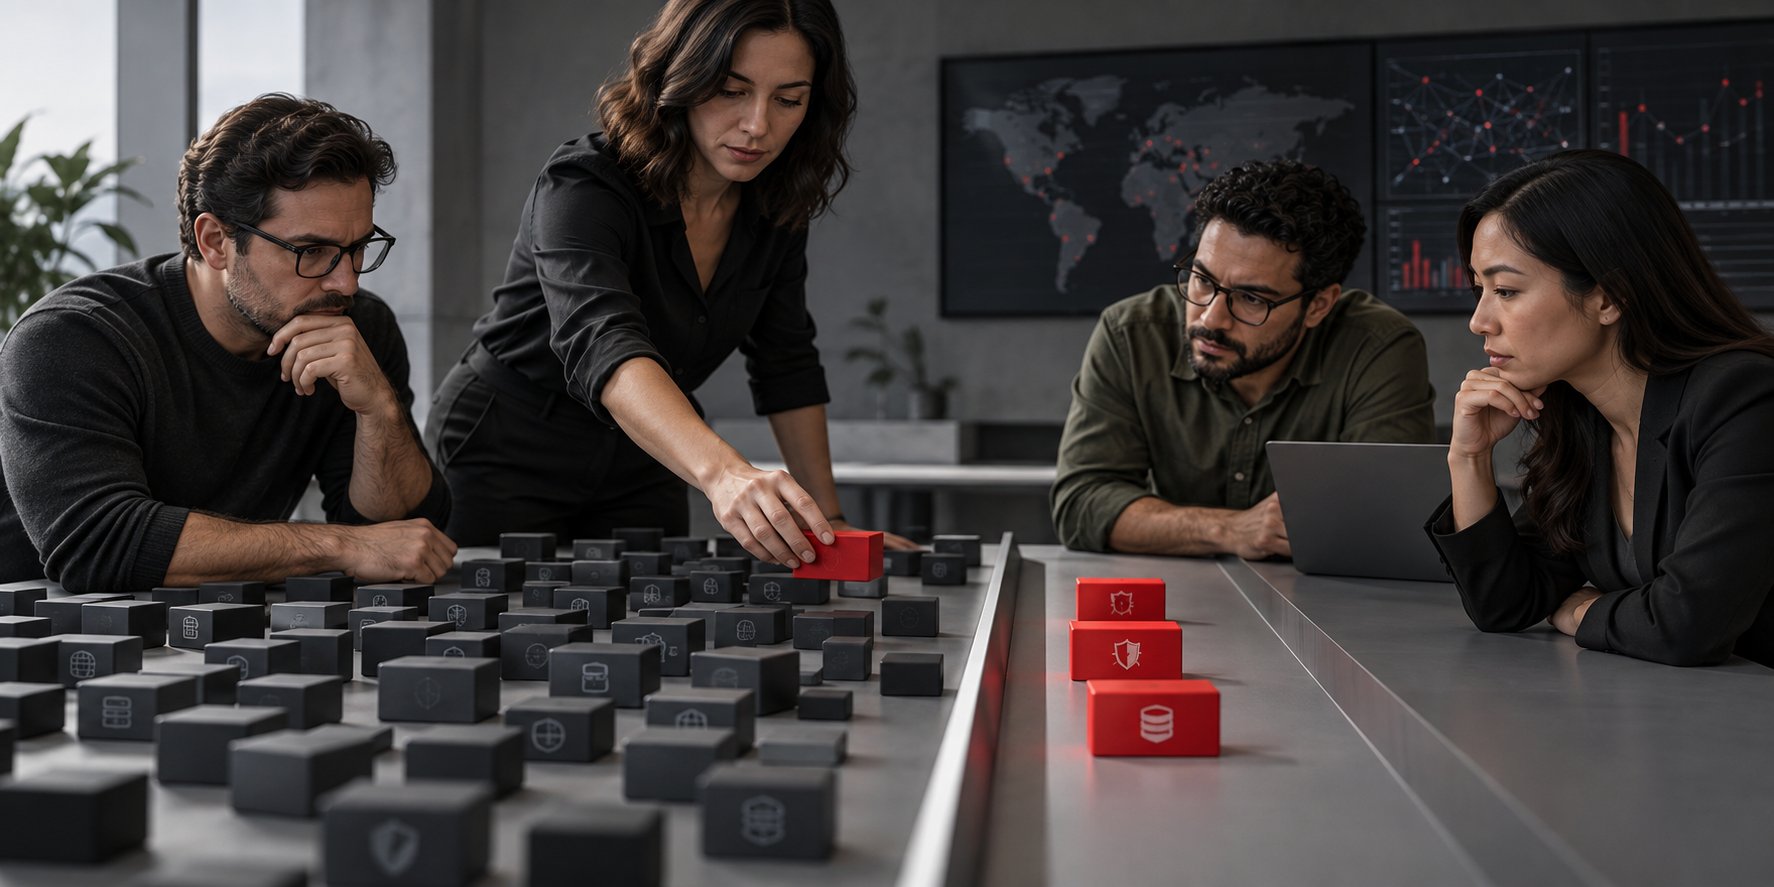
Sinal ≠ risco
Severidade técnica sem alcance, explorabilidade e impacto ainda não define prioridade.
Comece removendo o ruído
Resultados duplicados, ativos desativados e hipóteses não validadas consomem a atenção que deveria estar nos caminhos reais de ataque. A primeira etapa da priorização é garantir que o achado existe e pode ser reproduzido.
Essa triagem não diminui rigor. Ela protege o tempo das equipes e aumenta a confiança no canal pelo qual segurança comunica urgências.
Ponto-chave: o objetivo não é eliminar toda incerteza, mas reduzir rapidamente as exposições que criam caminhos reais.
Contexto muda a ordem da fila
Uma falha média em um ativo público com dados sensíveis pode merecer ação antes de uma falha crítica isolada em um ambiente sem alcance externo. Classificação é ponto de partida, não decisão final.
Exposição, facilidade de exploração, privilégio obtido e relevância do ativo formam uma visão mais útil para ordenar o trabalho.
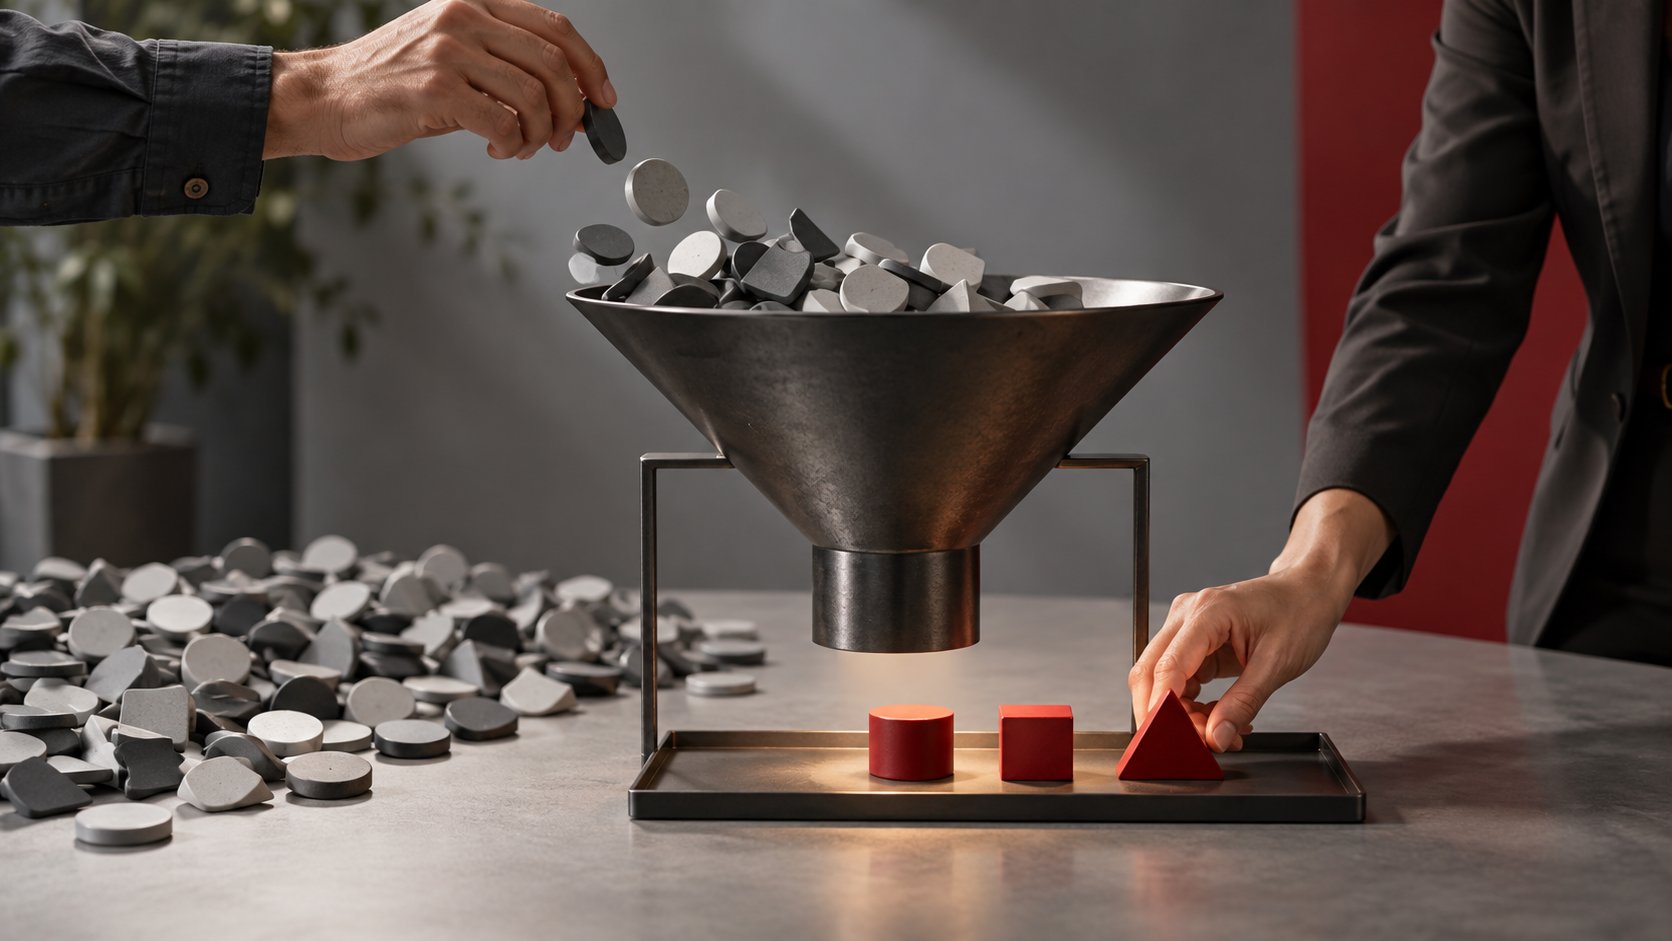
Transforme correção em sistema
SLA sozinho não resolve o backlog. É preciso definir responsáveis, critérios de aceite, evidência de correção e uma rotina para identificar reincidências.
O melhor processo também devolve aprendizado ao desenvolvimento: padrões repetidos devem virar guardrails, testes e componentes seguros por padrão.
Como as etapas se conectam
Confirmar
Contextualizar
Ordenar
Aprender
Priorizar é reduzir incerteza até que a próxima ação fique evidente.
Segurança madura não produz apenas alertas. Produz clareza para decidir.
Leve com você
Resumo prático
Valide antes de abrir uma urgência
Combine severidade com contexto do ativo
Converta recorrências em controles preventivos