Segurança ofensiva contínua: do retrato anual ao filme completo
Aplicações mudam a cada deploy. A proteção precisa acompanhar essa velocidade sem transformar o time de engenharia em operador de ferramentas de segurança.
24/7
A superfície pública continua mudando depois que o relatório é entregue.
O limite da fotografia pontual
Um pentest profundo continua essencial em momentos críticos. O problema aparece quando ele é tratado como a única fonte de visibilidade durante todo o ano.
Entre duas avaliações, novos endpoints entram em produção, dependências mudam e configurações são alteradas. A validade operacional do relatório diminui a cada mudança relevante.
Ponto-chave: o objetivo não é eliminar toda incerteza, mas reduzir rapidamente as exposições que criam caminhos reais.
Um ciclo que cabe na operação
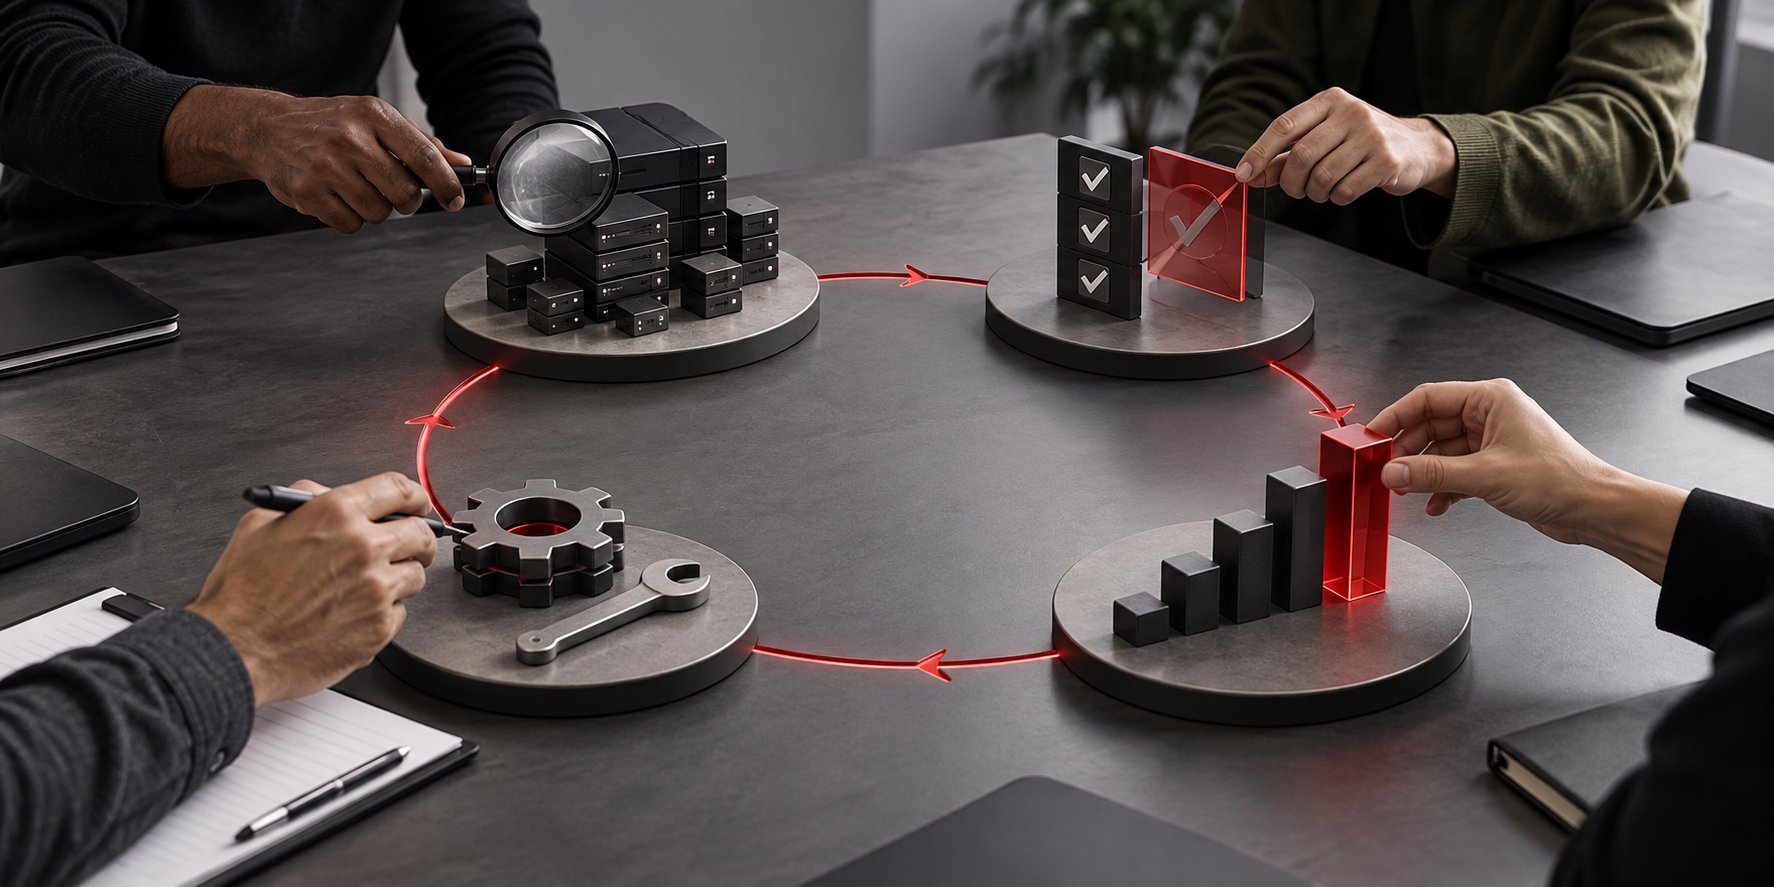
Segurança contínua combina descoberta, validação, priorização e acompanhamento da correção. O objetivo não é gerar alertas sem parar; é reduzir o tempo em que uma exposição real permanece disponível.
Automação faz o trabalho repetitivo. Especialistas definem contexto, critérios e decisões. Essa combinação oferece escala sem abrir mão de rigor.
Métrica que aproxima equipes
Contar vulnerabilidades recompensa volume, não redução de risco. Indicadores melhores acompanham tempo de exposição, reincidência e cobertura dos ativos críticos.
Com um processo claro, segurança entrega evidência acionável e engenharia consegue planejar correções com menos interrupção e mais previsibilidade.
Como as etapas se conectam
Descobrir
Validar
Priorizar
Corrigir
O ciclo contínuo reduz a janela entre a exposição e a correção.
Segurança madura não produz apenas alertas. Produz clareza para decidir.
Leve com você
Resumo prático
Observe mudanças entre avaliações
Valide antes de interromper a equipe
Meça tempo de exposição, não volume de alertas