Por que pequenas falhas se transformam em grandes incidentes
Uma chave esquecida, um subdomínio abandonado ou uma sessão sem proteção raramente parecem urgentes isoladamente. Para um atacante, porém, são peças de uma mesma rota.
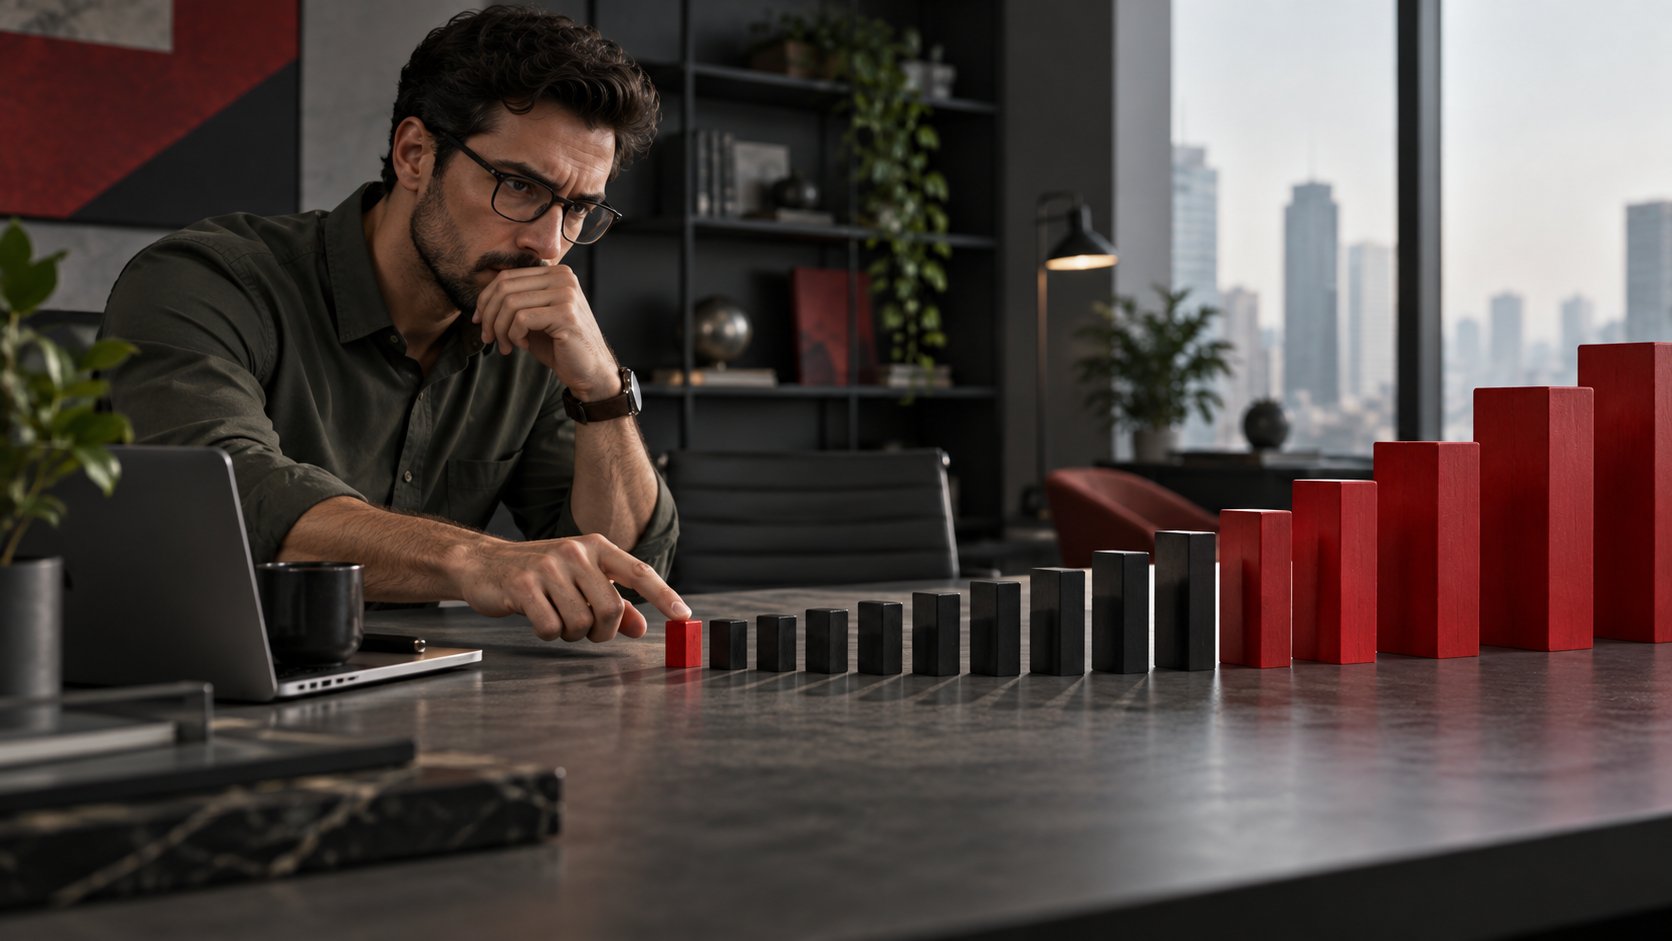
1 → 5
Uma exposição inicial pode desbloquear várias etapas do ataque.
O risco vive nas conexões
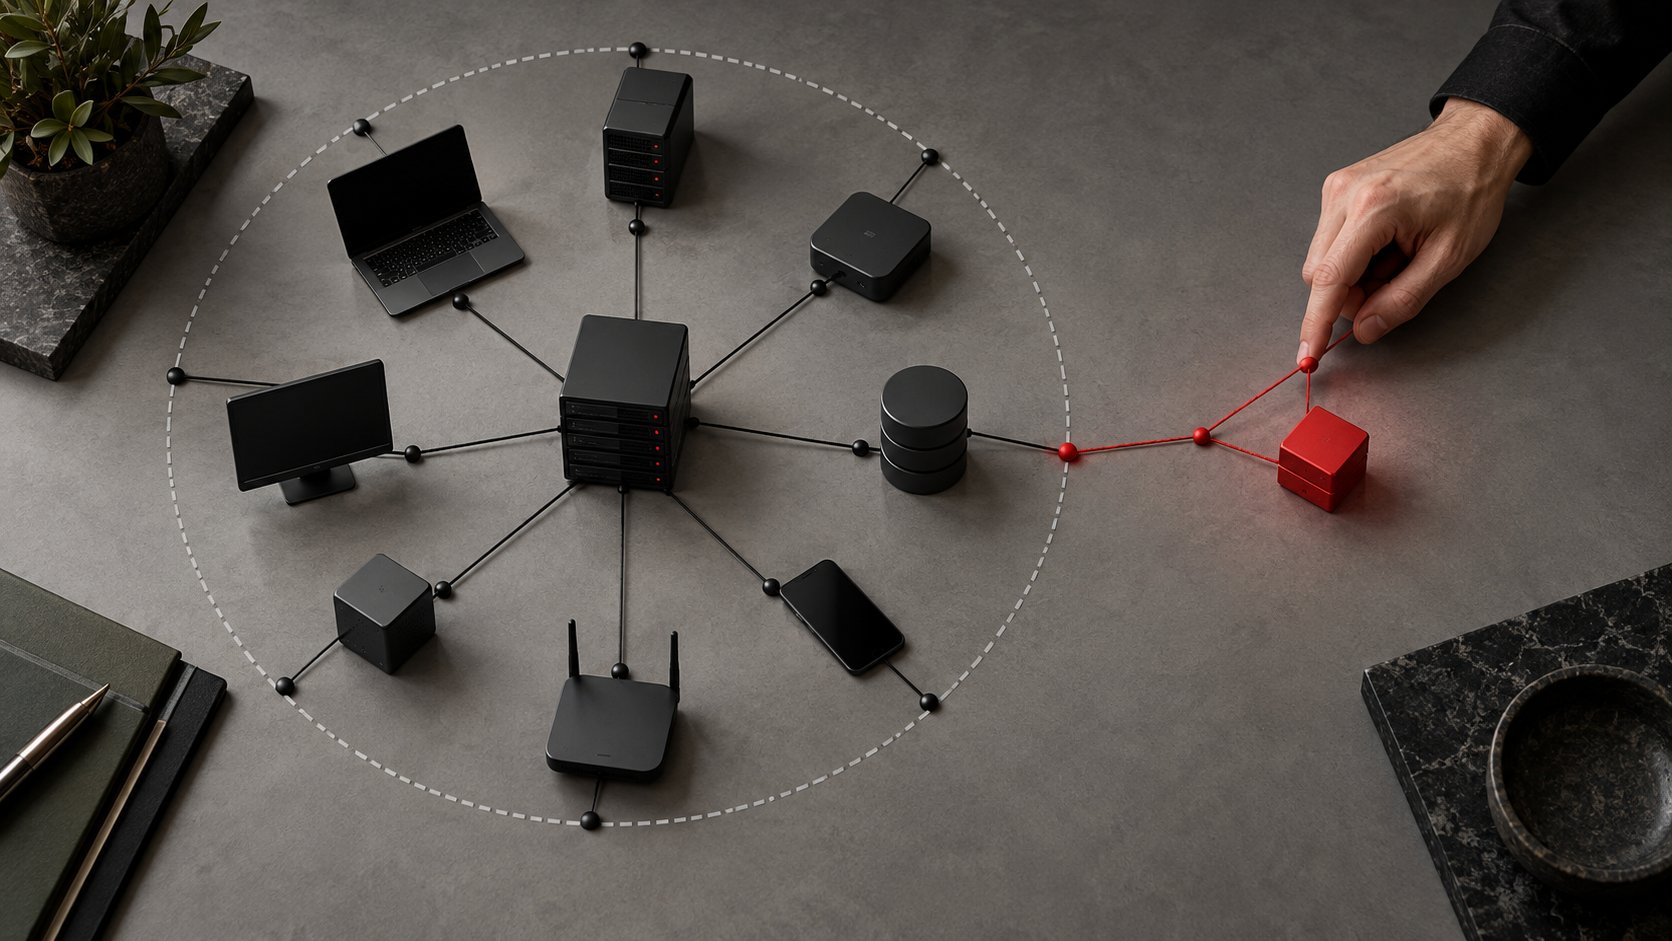
Vulnerabilidades não existem no vácuo. Uma configuração aparentemente simples ganha gravidade quando se conecta a credenciais reutilizadas, permissões excessivas ou ativos que ninguém mais monitora.
É por isso que listas extensas de achados falham: elas descrevem peças, mas não explicam o caminho possível entre elas. Segurança útil começa quando a equipe entende contexto, alcance e impacto.
Ponto-chave: o objetivo não é eliminar toda incerteza, mas reduzir rapidamente as exposições que criam caminhos reais.
A superfície cresce silenciosamente
Novas campanhas, integrações, ambientes de teste e fornecedores colocam ativos na internet todos os dias. O inventário oficial quase sempre envelhece antes da infraestrutura.
O que não está no inventário também não entra na rotina de correção. Essa diferença entre o que a empresa acredita possuir e o que está realmente exposto é onde o risco costuma permanecer por mais tempo.
Prioridade é parte da defesa
Nem todo alerta merece interromper uma sprint. A pergunta certa não é apenas se existe uma falha, mas se ela é explorável, alcançável e relevante para o negócio.
Quando evidência técnica e impacto aparecem juntos, engenharia e segurança deixam de disputar urgência e passam a decidir com o mesmo mapa.
Como as etapas se conectam
Exposição
Acesso
Movimento
Impacto
Uma falha pequena ganha força quando abre caminho para a próxima etapa.
Segurança madura não produz apenas alertas. Produz clareza para decidir.
Leve com você
Resumo prático
Mapeie ativos além do inventário formal
Conecte achados em rotas de ataque
Priorize por explorabilidade e impacto